 Türkçe
 English
 Deutsch
 Français
 Español
 Italiano
 Português
 Polski
 Русский
 Українська
 العربية
 ქართული
KVKK (Kişisel Verilerin Korunması Kanunu), Türkiye’de hasta verisi işleyen her diş kliniğini bağlar, 2026’da güncellenmiş yönergelerle. Bu rehber bir Türk diş kliniğinin neyi yapması gerektiğini, hangi belgeleri hazırlaması gerektiğini ve uyumsuzluk cezalarının ne olduğunu açıklıyor.
KVKK uyumsuzluğu 2025’te 5 milyon TL’ye varan idari para cezalarına yol açtı. 2026’da denetimler arttı; özellikle sağlık verisi işleyen kuruluşlar mercek altında.
KVKK’nın diş klinikleri için temel yükümlülükleri
1. Aydınlatma metni
Her hasta ile ilk temas anında aydınlatma metni imzalanmalıdır. Bu metinde:
- Hangi kişisel veri işleneceği (ad, soyad, TC, telefon, hasta öyküsü, röntgen)
- İşleme amacı (tedavi, faturalama, randevu hatırlatma)
- Veri sorumlusu (klinik adı, KVK uzman iletişimi)
- Hasta hakları (silme, düzeltme, taşınabilirlik)
2. Açık rıza
Pazarlama, klinik dışı paylaşım, yurt dışı transfer için açık rıza ayrı alınır. Tedavi amaçlı veri işleme rıza gerektirmez (KVKK madde 6) ama açıklanmalı.
3. Veri işleyen sözleşmesi (DPA)
Yazılım vendor’ı (PMS, e-Fatura, görüntüleme) “veri işleyen” konumundaysa, klinik ile yazılı DPA imzalanır. DentinCloud + Dentrix Ascend + Curve Dental gibi modern vendor’lar standart DPA sunar.
4. VERBİS kaydı
50+ çalışanı veya 25 milyon TL+ ciro olan klinik VERBİS’e kayıt zorunlu. Küçük klinikler muaf ama gönüllü kayıt güven sinyali.
5. Veri ihlal bildirimi
İhlal tespit edilirse 72 saat içinde KVK Kurumuna bildirim. İhlal etkilenen hastalara da haber verilir.
Yazılım vendor’ınızın size sağlaması gerekenler
KVKK uyumlu bir diş kliniği yönetim yazılımı şunları içerir:
- AES-256 şifreleme veriler dinlenir ve saklanırken
- Rol tabanlı erişim ve denetim logları
- Veri taşınabilirliği, talep üzerine CSV/PDF dışa aktarma
- Unutulma hakkı, talep üzerine veri silme (90 gün yedek temizleme süresiyle)
- İmzalı DPA, 5 dakikada sağlanmalı
- Yıllık üçüncü taraf güvenlik denetimleri
Vendor 5 dakikada DPA gösteremiyorsa kırmızı bayraktır.
2026’da yeni denetim odakları
KVK Kurumu 2026’da diş klinikleri için 3 ana denetim alanı belirledi:
- Yurt dışı transfer: ABD merkezli yazılım kullanan klinikler GDPR Madde 46 SCC veya KVKK Madde 9 onay zinciri sağlamalı
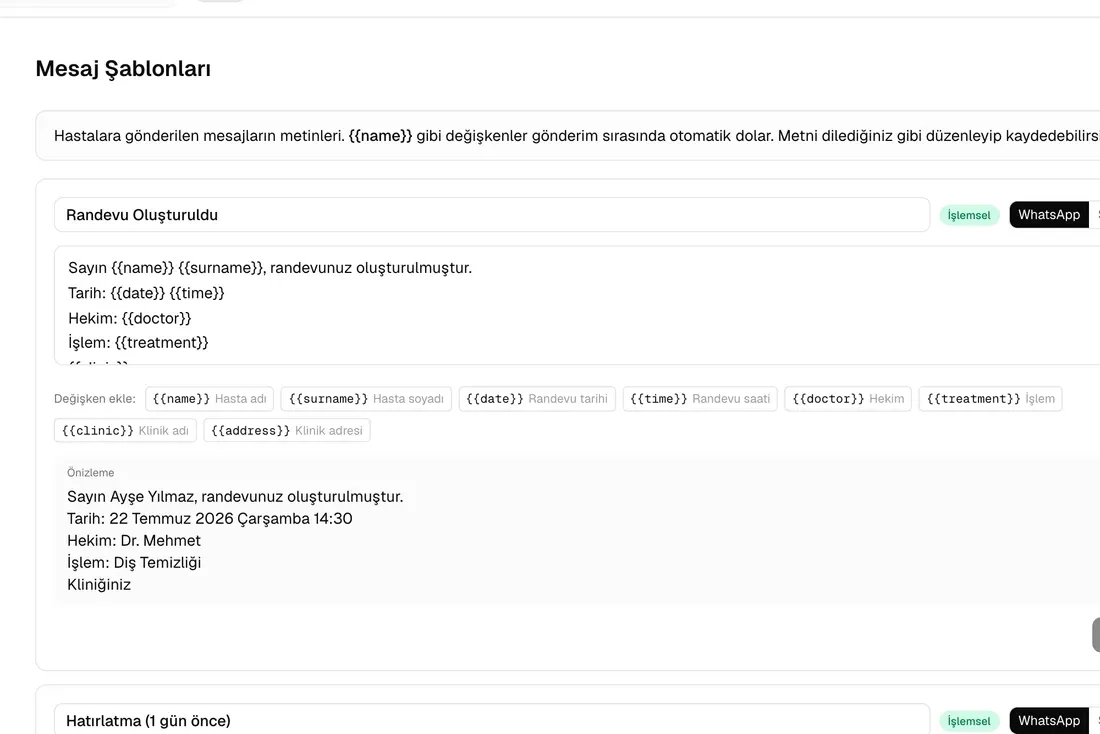
- Hasta verisinin SMS/WhatsApp ile paylaşımı: Açık rıza belgesi + iletişim aracı vendor’ı ile DPA
- Bulutta saklama yeri: Veri AB içinde mi (yeterli koruma) yoksa ABD’de mi (SCC gerekli)
Yaptırımlar
KVKK madde 18: 1.000 TL - 5.000.000 TL arası para cezası. 2025’te tespit edilen ihlallerde:
- Yazılı bildirim eksikliği: 50.000-200.000 TL
- DPA eksikliği: 100.000-500.000 TL
- Yurt dışı transfer ihlali: 500.000-3.000.000 TL
- Sistematik ihlal: 5.000.000 TL’ye kadar
DentinCloud KVKK uyumlu mu?
Evet. DentinCloud kutudan KVKK + GDPR + LGPD + RODO uyumlu.
- Veriler AB’de (Frankfurt) ve İstanbul yedek datacenter’da
- AES-256 şifreleme + TLS 1.3
- DPA standart, 5 dakikada e-imza
- VERBİS kayıt destek dokümanı sağlanır
- Yıllık ISO 27001 ve KVK uyum denetimi
İlgili rehberler:
- KVKK Nedir? Diş Klinikleri için Hasta Veri Koruma Yasası
- Diş Kliniği Yönetim Yazılımı: Modern Klinikler için Tam Rehber 2026
DentinCloud’u 250 hastaya kadar ücretsiz deneyin
Son güncelleme: Mayıs 2026. Kaynak: KVK Kurumu resmi yönergeler, 2026 denetim raporları.