 Türkçe
 English
 Deutsch
 Français
 Español
 Italiano
 Português
 Polski
 Русский
 Українська
 العربية
 ქართული
HIPAA (Health Insurance Portability and Accountability Act), hasta sağlık bilgilerini korumak için ulusal standartlar belirleyen ABD federal yasasıdır. Modern diş kliniği yönetim yazılımı HIPAA uyumluluğunu şifreleme, erişim kontrolleri ve denetim loglarıyla işler, ama klinik yasal olarak sorumlu Covered Entity olarak kalır.
Bu sözlük girdisi, diş kliniği sahipleri, ofis yöneticileri ve 2026’da diş kliniği yönetim yazılımı değerlendiren herkes için HIPAA’i açıklar.
HIPAA nedir?
HIPAA (Health Insurance Portability and Accountability Act), hasta sağlık bilgilerini korumak için ulusal standartlar belirleyen ABD federal yasasıdır. Modern diş kliniği yönetim yazılımı HIPAA uyumluluğunu şifreleme, erişim kontrolleri ve denetim loglarıyla işler, ama klinik yasal olarak sorumlu Covered Entity olarak kalır.
Diş yazılımında nasıl çalışır?
Modern diş kliniği yönetim yazılımında, HIPAA teknik güvenlik (şifreleme, erişim kontrolleri, denetim logları) ve operasyonel uygulamaların (DPA sözleşmeleri, düzenli denetim, personel eğitimi) birleşimiyle uygulanır.
Neden önemli?
HIPAA uyumu opsiyonel değil, ilgili yargı alanında hasta verisi işleyen her klinik için yasal zorunluluk. Uyumsuzluk önemli para cezaları getirir (GDPR’da 20 milyon avroya veya yıllık cironun %4’üne kadar; KVKK’da 5 milyon TL’ye kadar).
2026’da neye dikkat etmeli?
- Veri şifreleme (AES-256, TLS 1.2+)
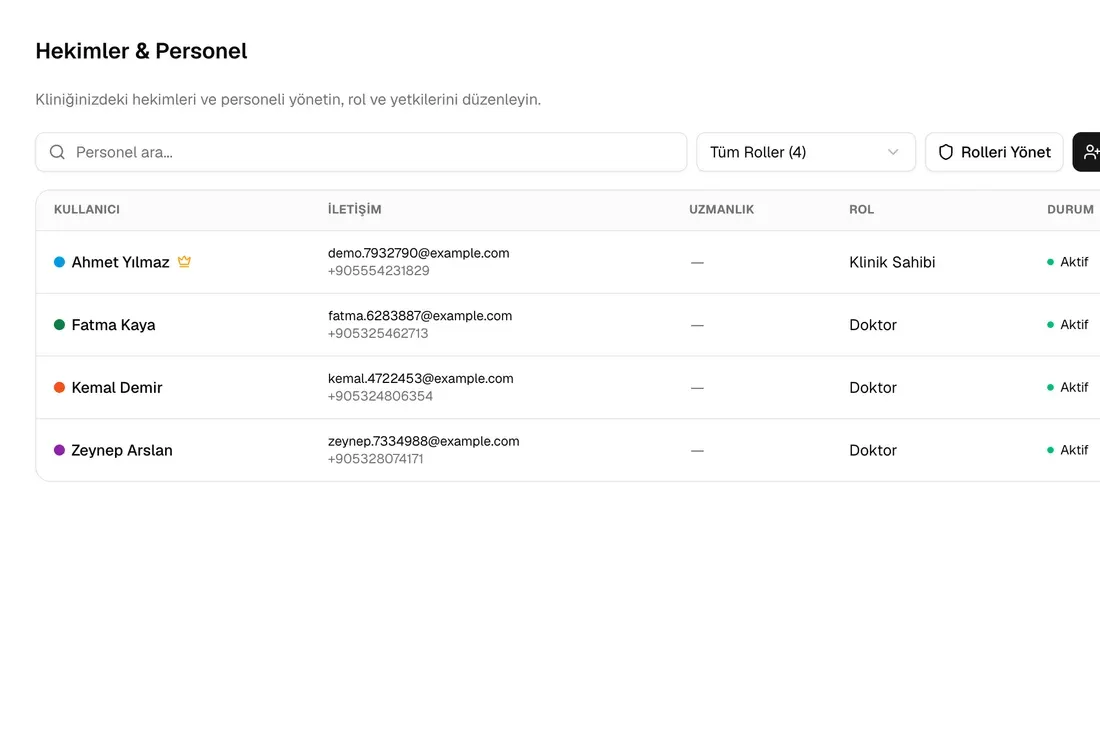
- Rol tabanlı erişim ve denetim logları
- Talep üzerine veri dışa aktarma
- Talep üzerine veri silme
- 5 dakikada hazır imzalı DPA
- Yıllık üçüncü taraf güvenlik denetimleri
- İhlal bildirim protokolleri
İlgili rehberler
DentinCloud’u ücretsiz deneyin
DentinCloud GDPR + KVKK + LGPD + RODO + HIPAA uyumlu. 18 ülkede 340+ klinik kullanıyor.
Son güncelleme: Mayıs 2026.